Le 11 septembre 2026,
vous aurez 24 heures.
Dès cette date, tout fabricant d'un produit contenant du logiciel ou de l'électronique vendu dans l'UE devra signaler une vulnérabilité activement exploitée ou un incident grave en 24 heures à son CSIRT national et à l'ENISA. Y compris pour les produits déjà sur le marché.
Trois échéances en cascade. La première tombe en heures, pas en semaines.
L'article 14 impose un cycle de déclaration complet dès qu'un événement qualifiant survient. Sans procédure préparée, la première échéance est déjà perdue.
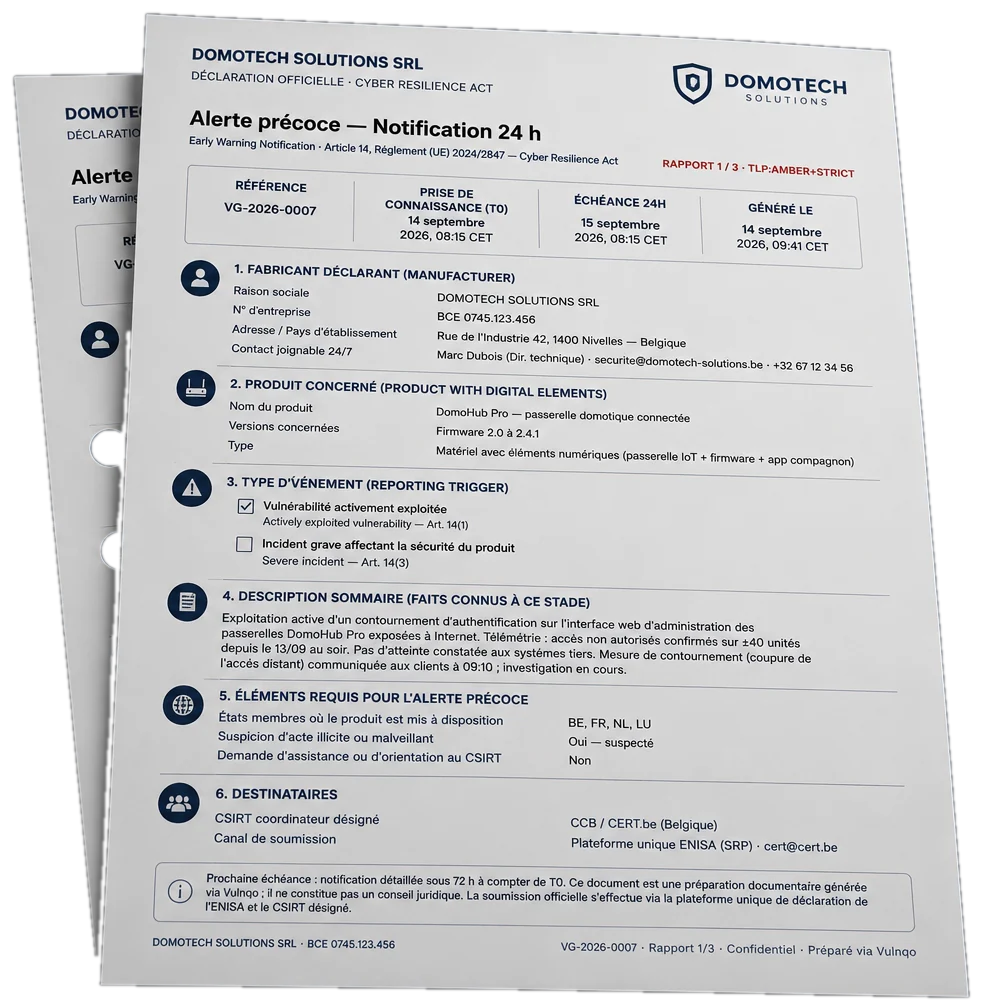
Alerte précoce
Notification initiale au CSIRT national et à l'ENISA dès la prise de connaissance d'une vulnérabilité activement exploitée ou d'un incident grave.
Notification détaillée
Nature de la vulnérabilité ou de l'incident, évaluation initiale de la gravité, mesures correctives prises et recommandations aux utilisateurs.
Rapport final
Analyse complète : sévérité, impact, cause racine, correctif déployé. 14 jours après le correctif (vulnérabilité) ou 1 mois après la notification (incident).
Qui est concerné
Le règlement s'applique à tout « produit comportant des éléments numériques » mis à disposition sur le marché de l'UE — même mis sur le marché avant 2026, même si vous n'y touchez plus. Vendre sous sa marque un produit fabriqué par un tiers suffit à être considéré comme fabricant.
Votre entreprise est-elle concernée ?
5 questions, 2 minutes. Verdict immédiat, CSIRT de rattachement identifié, synthèse PDF offerte.
Quel est votre rôle pour ce produit sur le marché de l'UE ?
Le rôle détermine qui porte l'obligation de signalement.
Votre produit contient-il des éléments numériques ?
Logiciel, firmware, application, électronique connectée — ou traitement de données à distance indispensable à une fonction du produit.
Votre produit relève-t-il d'un de ces régimes sectoriels ?
Ces secteurs disposent de règles de cybersécurité dédiées qui priment sur le CRA.
Le produit est-il mis à disposition sur le marché de l'UE ?
Vente, location ou fourniture dans le cadre d'une activité commerciale — y compris à titre gratuit, y compris pour des produits mis sur le marché avant 2026.
Où se situe l'établissement principal de votre entreprise ?
Détermine le CSIRT national auquel vos signalements devront être adressés.
—
—
Choisissez votre offre pour lancer votre mise en conformité
Commencez gratuitement dès maintenant, ou passez directement au palier adapté à votre situation. Sans engagement, avant le 11 septembre 2026.
 Découverte 0 € Une vulnérabilité, gratuitement Commencer gratuitement
 Signalement 99 € /mois Toute la chaîne, sans limite Choisir Signalement Recommandé
 Dossier permanent 149 € /mois La preuve dans le temps Choisir Dossier permanent
 Détection active 249 € /mois La veille qui va chercher les failles Choisir Détection active
Sans engagement, résiliable à tout moment. Voir la politique de confidentialité.
Nous avons construit Vulngo pour ça : votre procédure Article 14, prête avant l'échéance.
Vulngo (« vuln' & go ») est notre outil pensé pour les PME sans responsable cybersécurité : vous déclarez, il produit les documents et tient les délais.
Les 3 rapports réglementaires pré-remplis
Alerte 24 h, notification 72 h, rapport final — aux champs attendus par le CSIRT et l'ENISA, en français avec les libellés anglais en regard.
Test de sévérité guidé
« Dois-je déclarer ? » — un arbre de décision répond en 3 minutes, chaque réponse horodatée comme preuve de diligence.
Comptes à rebours et relances
Dès la prise de connaissance, les échéances 24 h / 72 h / final sont suivies et rappelées. Aucun délai ne passe à la trappe.
Veille composants
Déclarez vos briques logicielles : une alerte email dès qu'une CVE publiée sur la base NVD les concerne, à trier en un clic vers une déclaration.
Journal d'audit chaîné
Chaque geste est horodaté et scellé par empreinte. Une entrée retirée ou réordonnée devient détectable.
Le Dossier permanent
Rapports, décisions, correctifs et preuves horodatés et archivés. Quand un auditeur demande « prouvez-le », vous exportez le dossier en un clic.
Quatre paliers, du gratuit au premium.
Facturation mensuelle, résiliable à tout moment. Sur les paliers payants, mise en service unique de 690 € HT : audit d'applicabilité, configuration de vos produits et de votre CSIRT, premier exercice de déclaration.
Découverte
Une vulnérabilité, gratuitement
1 produit
- Wizard d'applicabilité et verdict CSIRT
- Une déclaration d'événement complète
- Les 3 rapports réglementaires pour cette vulnérabilité
- Test de sévérité guidé et horodaté
Signalement
Toute la chaîne, sans limite
3 produits inclus, puis 39 €/produit
- Déclarations et rapports illimités
- Comptes à rebours et relances automatiques
- Veille composants (CVE sur base NVD)
- Journal d'audit horodaté et chaîné
Dossier permanent
La preuve dans le temps
10 produits inclus, puis 29 €/produit
- Tout le palier Signalement
- Coffre de preuves horodatées SHA-256
- Suivi des échanges avec le CSIRT après signalement
- Timeline et export « dossier auditeur »
- Attestation annuelle de tenue du dossier
Détection active
La veille qui va chercher les failles
Produits suivis illimités
- Tout le palier Dossier permanent
- Détection active : matching CPE précis, multi-sources (OSV, GitHub Advisories)
- Priorisation par score d'exploitabilité (EPSS)
- Support prioritaire
Vous ne savez pas encore si vous êtes concerné ? Commencez par le test d'applicabilité gratuit — sans compte, sans engagement.
Questions fréquentes
Mon produit est en vente depuis des années. Suis-je quand même concerné ?
Oui. L'obligation de signalement du 11 septembre 2026 s'applique à tous les produits mis à disposition sur le marché de l'UE, y compris ceux commercialisés avant cette date. Seules les exigences de conformité complète (marquage CE, documentation technique) de 11 décembre 2027 sont limitées aux produits nouveaux ou substantiellement modifiés.
Que se passe-t-il si je ne signale pas ?
Le règlement prévoit des sanctions administratives pouvant atteindre des montants significatifs, calculés sur le chiffre d'affaires mondial. Au-delà de l'amende, un défaut de signalement documenté expose la responsabilité du dirigeant et fragilise la position de l'entreprise vis-à-vis de ses clients et assureurs.
Vulngo soumet-il les rapports à ma place ?
Non, et méfiez-vous de qui le promet : la soumission officielle s'effectue par le fabricant via la plateforme unique de déclaration de l'ENISA et le CSIRT national. Vulngo prépare les rapports aux champs attendus, tient les délais et horodate chaque étape — vous soumettez en quelques minutes.
Est-ce un conseil juridique ?
Non. Vulngo est un outil de préparation documentaire et de suivi des échéances. Pour l'interprétation juridique de votre situation, consultez votre conseil. L'outil vous fait arriver chez lui avec un dossier complet au lieu d'une page blanche.
Et si aucun incident ne survient jamais ?
C'est le scénario espéré : l'obligation ne se déclenche qu'en cas de vulnérabilité activement exploitée ou d'incident grave. Le dossier permanent, lui, a de la valeur sans incident — c'est ce que vous présentez à un donneur d'ordre ou à un assureur qui vous demande où vous en êtes de votre conformité CRA.
Comprendre le Cyber Resilience Act
Le Cyber Resilience Act expliqué en français, pour les fabricants établis en France et en Belgique : des guides clairs pour situer votre entreprise, votre produit et vos obligations avant les échéances.